ملفات تعريف الارتباط الضرورية تبقي الموقع يعمل. ملفات التحليلات الاختيارية لا تُحمَّل إلا بموافقتك. سياسة الخصوصية
صُممت في الإمارات لدول مجلس التعاونمتاحة الآن
معيار الامتثال في الخليج.
تعتمد مؤسسات كثيرة في دول مجلس التعاون على جداول البيانات لإدارة أكثر التزاماتها حساسية. تستبدلها MIZAN COMPLY بمنصة سيادية واحدة تغطي كل الأطر الرئيسية في الخليج، من NESA IAS وADHICS إلى NCA ECC وSAMA CSF، بدعم من خبراء الأمن في SIAN Cyber Security.
- 10 أطر جاهزة
- 655 متطلبًا مربوطًا
- مستضافة على أرض الإمارات
- الإمارات والسعودية والمعايير الدولية
- عارض في GISEC Global 2026
- بدعم من SIAN Cyber Security
- مصممة لمؤسستك
ما على المحك
كل مدقق يطرح ثلاثة أسئلة.
إذا استغرقت الإجابة عن أي منها أكثر من دقيقة، فبرنامجك مكشوف. الملاحظات وتأخر الشهادات وخسارة العقود تبدأ كلها من هنا.
- I«من المسؤول عن هذا الضابط؟»
في معظم الفرق لا أحد يعرف على وجه اليقين. في MIZAN COMPLY لكل ضابط مسؤول محدد بالاسم وحالة محدّثة باستمرار.
- II«أرني الدليل.»
لا مزيد من البحث في صناديق البريد. الأدلة مرتبطة بالضوابط التي تثبتها، ونتتبع تواريخ انتهائها نيابة عنك.
- III«متى اعتُمد هذا آخر مرة؟»
لكل سياسة وخطر وقرار سجل اعتماد يستطيع المدقق تتبعه من البداية إلى النهاية.
منصة واحدة تجيب قبل أن يسأل أحد.
الأطر والضوابط والمخاطر والأدلة والسياسات المصاغة بالذكاء الاصطناعي والاعتمادات والتدقيقات ونتائج الفريق الأرجواني. كلها مترابطة في مكان واحد، لتبقى جاهزيتك واضحة دائمًا وقابلة للدفاع عنها دائمًا.
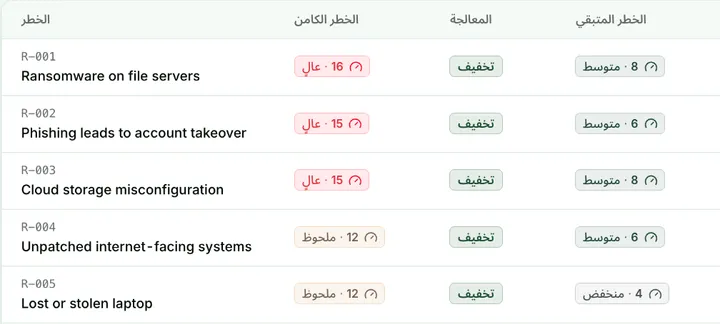
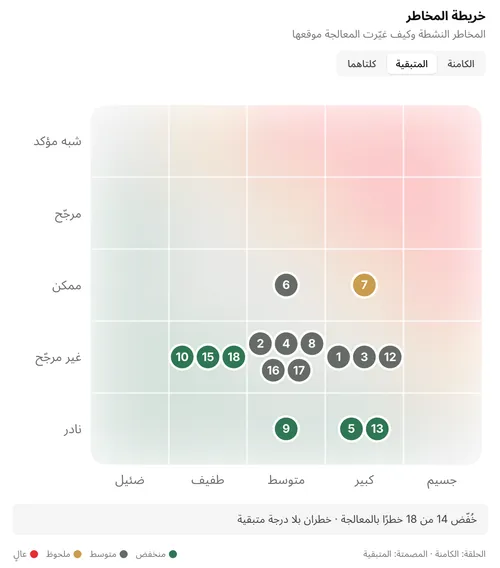
إدارة المخاطر
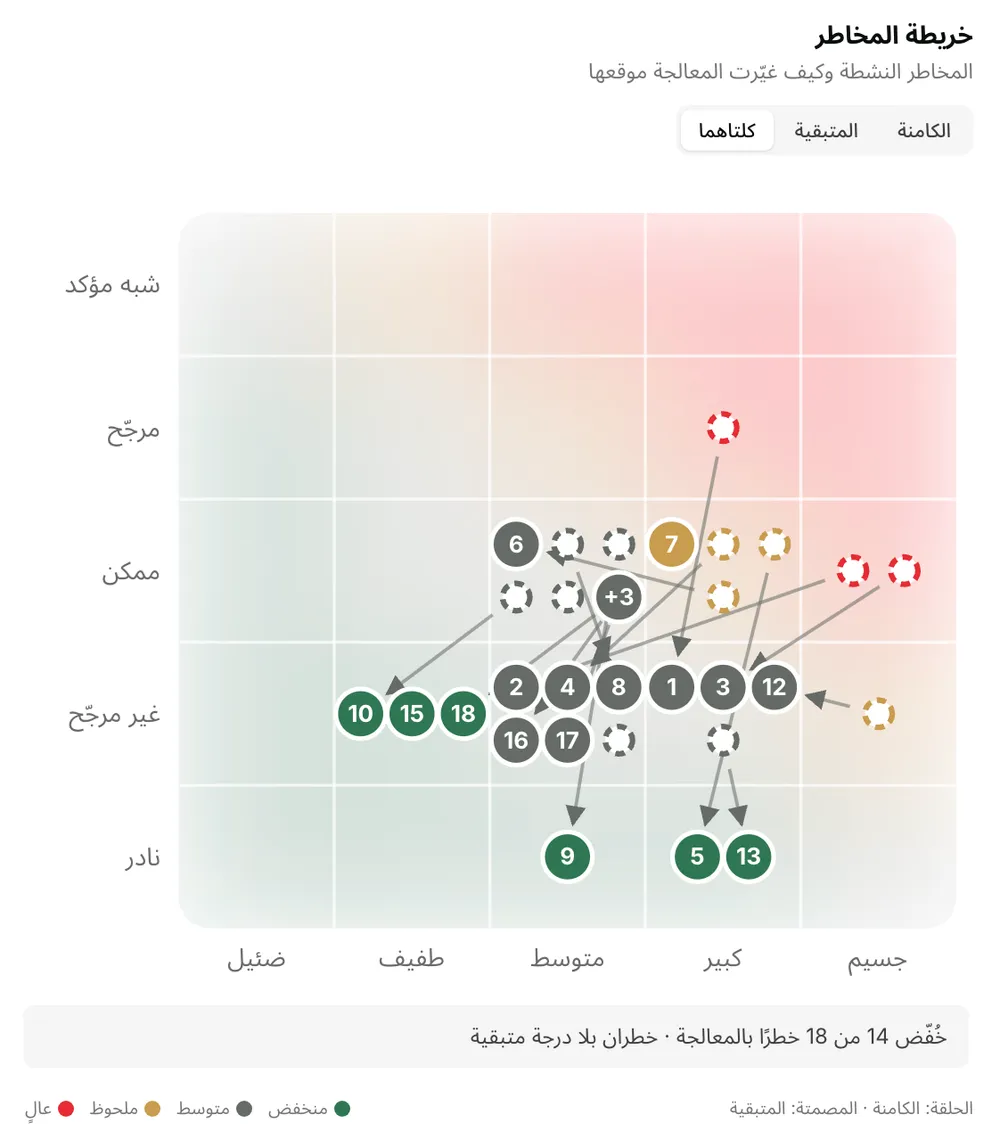
شاهد بدقة كيف تحرّك المعالجةُ مخاطرك.
قيّم كل خطر حسب الاحتمالية والأثر، وخطط لمعالجته، وتابع انتقاله من الدرجة الأصلية إلى المتبقية على خريطة حية واحدة. تبدأ من الصفر؟ ميزة الاقتراح من المكتبة تضيف المخاطر المناسبة لسياقك بنقرة واحدة.
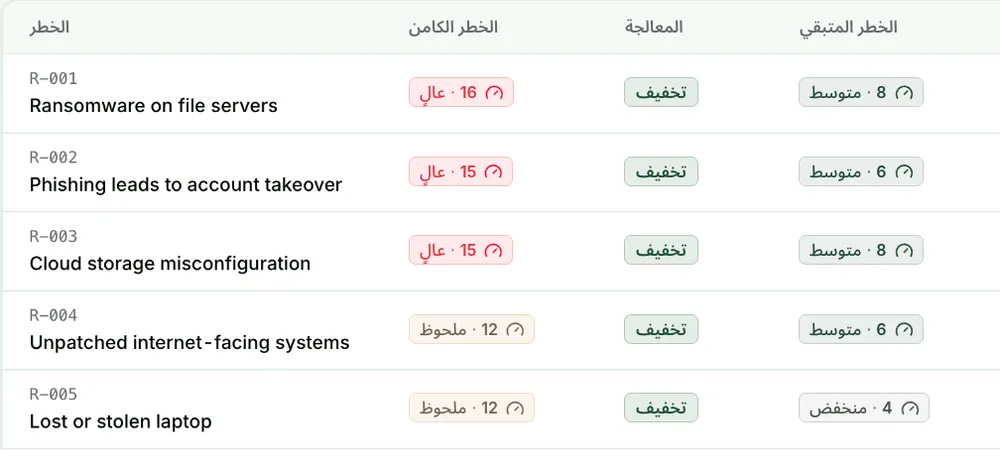
- المخاطر الأصلية والمتبقية على خريطة واحدة
- اقتراح المخاطر من مكتبة جاهزة
- خطط معالجة باعتماد المسؤول
المنصة
الأدلة تدخل. الجاهزية للتدقيق تخرج.
تسع قدرات تعمل كنظام سجل واحد، لتبقى كل الضوابط والمخاطر والسياسات والملاحظات مترابطة من يوم البدء حتى يوم اجتياز التدقيق.
- 01
تغطية أطر دول مجلس التعاون
عشرة أطر خليجية ودولية من اليوم الأول. كل ضابط ومجال ومتطلب إلزامي محمّل مسبقًا، دون أي إعداد يدوي.
- 02
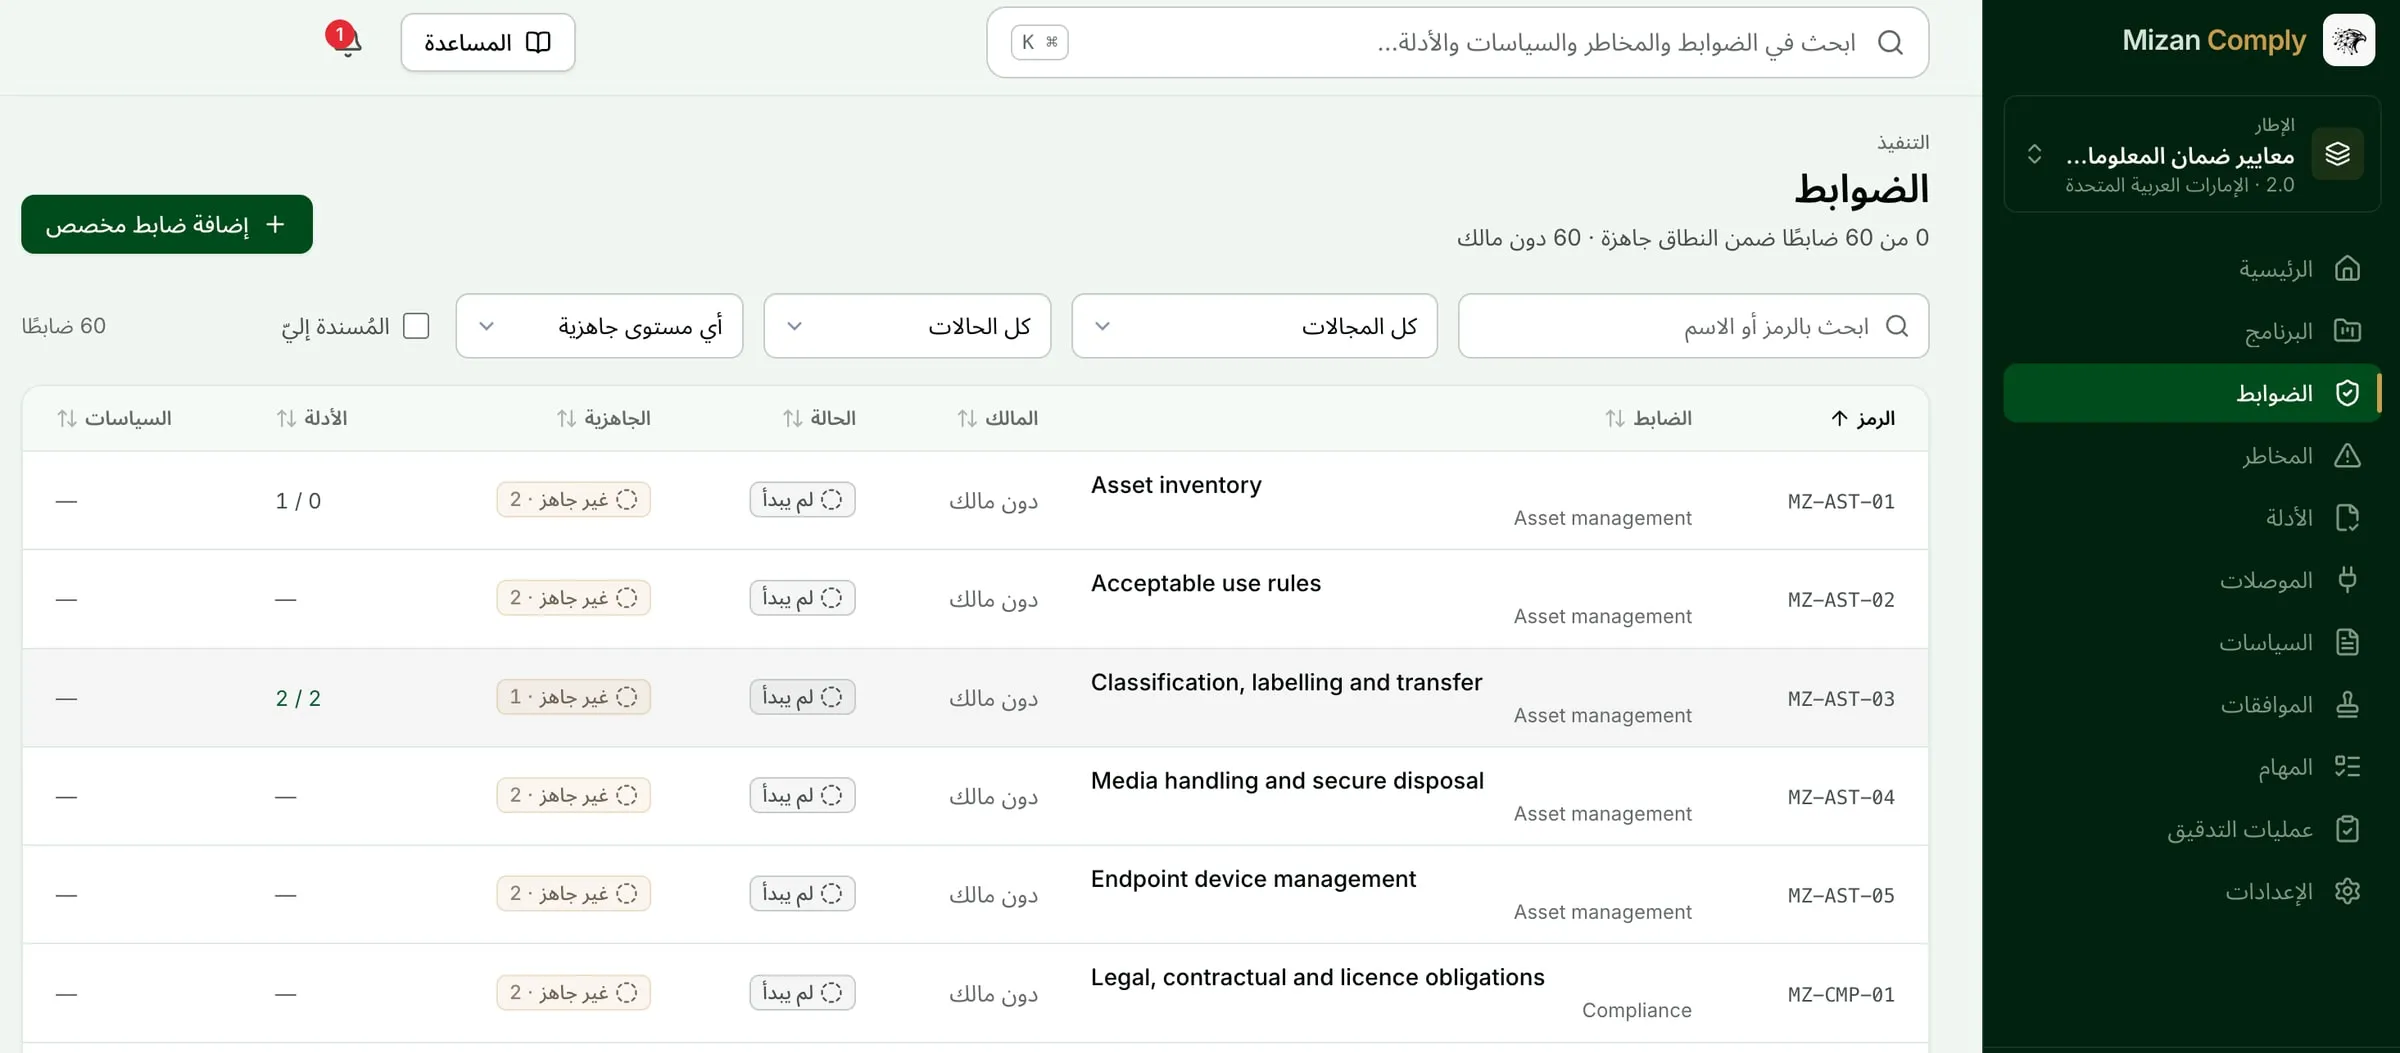
متابعة الضوابط
لوحة امتثال لحظية. صفِّ حسب الأولوية P1 أو P2 أو P3 والحالة والمسؤول وتاريخ الاستحقاق، وحدّث الضوابط دفعة واحدة.
- 03
سجل المخاطر
تقييم أصلي ومتبقٍّ، وخطط معالجة، ومكتبة مخاطر تناسب سياقك.
- 04
إدارة الأدلة
ارفع المستندات ولقطات الشاشة، واربطها بالضوابط، وتابع تواريخ انتهائها. يعتمد المراجعون أو يرفضون مع ملاحظات في سجل تدقيق كامل.
- 05
مولّد السياسات بالذكاء الاصطناعي
اختر نوع السياسة والإطار، واحصل على سياسة كاملة قابلة للتعديل تناسب قطاعك وحجم شركتك ومتطلبات دول مجلس التعاون.
- 06
تقارير جاهزة للتدقيق
صدّر وضع الامتثال الكامل كملف PDF أو حزمة أدلة، بتفاصيل على مستوى الضابط وأدلة مرتبطة. تمامًا ما يحتاجه المدققون.
- 07
التكامل مع الفريق الأرجواني
اربط نتائج التقييمات الأمنية مباشرة بضوابط الامتثال. اعرف أي الضوابط معرضة للخطر بسبب ثغرات أمنية حقيقية، لا بسبب نقص المستندات فقط.
- 08
الاعتمادات والمهام
اطلب الاعتماد، ووزّع العمل، وحدد المواعيد النهائية، مع تسجيل كل قرار للمدقق.
- 09
التدقيقات والملاحظات
خطط لتدقيقاتك، وتابع كل ملاحظة حتى إغلاقها، وأبقِ البنود المفتوحة ظاهرة حتى تُحل.
الأطر
كل أطر الخليج. جاهزة للتشغيل.
من الإمارات والسعودية إلى المعايير الدولية التي يطلبها عملاؤك. تحتاج إطارًا آخر؟ ابدأ برنامجًا جديدًا من المكتبة، أو سنبني لك إطارًا حول قطاعك.
- أطر جاهزة للتشغيل
- 10
- متطلبًا مربوطًا
- 655
- ضابطًا جاهزًا للإسناد
- 522
| الإطار | الولاية والجهة المصدرة | المتطلبات | الضوابط |
|---|---|---|---|
NESA IAS الإصدار 2.0 | الإمارات العربية المتحدة مجلس الأمن السيبراني لدولة الإمارات (NESA سابقًا) | 122 | 170 |
UAE PDPL 2021 | الإمارات العربية المتحدة مكتب الإمارات للبيانات | 20 | 27 |
ADHICS الإصدار 2 | أبوظبي، الإمارات العربية المتحدة دائرة الصحة، أبوظبي | 54 | 45 |
NCA ECC 1.0 (2018) | المملكة العربية السعودية الهيئة الوطنية للأمن السيبراني | 114 | 59 |
Saudi PDPL 2021 | المملكة العربية السعودية الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا) | 37 | 32 |
NCA CCC CCC 2:2024 | المملكة العربية السعودية الهيئة الوطنية للأمن السيبراني | 55 | 63 |
SAMA CSF 1.0 (2017) | المملكة العربية السعودية البنك المركزي السعودي (ساما) | 36 | قيد الإعداد |
ISO/IEC 27001 2022 | دولي ISO/IEC | 127 | 60 |
ISO/IEC 27090 2026 | دولي ISO/IEC | 16 | 22 |
ISO/IEC 42001 2023 | دولي ISO/IEC | 74 | 44 |
سيادة البيانات
62%
من إنفاق الأمن السيبراني في الشرق الأوسط وأفريقيا يذهب إلى البنية المحلية بسبب قوانين سيادة البيانات. قالت المنطقة كلمتها، وأصغينا.
بياناتك لا تغادر الإمارات أبدًا.
- مستضافة على أرض الإمارات
- بنية تحتية مخصصة داخل الدولة
- منطقة واحدة
- لا توجيه بين المناطق
- الخصوصية في التصميم
- لا مشاركة للبيانات مع أطراف ثالثة
- مبنية على القانون الإماراتي
- المرسوم بقانون اتحادي رقم 45
ما نؤمن به
الامتثال لا يعني تجنب العقوبات. بل كسب الثقة.
- 01
الثقة فوق كل شيء
الاتساق والشفافية والمساءلة في كل ما نقدمه.
- 02
امتثال له غاية
امتثال عملي يحقق قيمة أعمال قابلة للقياس.
- 03
الأمن في التصميم
الحماية جزء من كل عملية، لا إضافة لاحقة.
- 04
الوضوح وسط التعقيد
تنظيمات معقدة نبسطها حتى تصبح قابلة للتنفيذ.
- 05
شراكة طويلة الأمد
ننمو معك في كل مراحل رحلة الامتثال.
حين يتصل المدقق، كن أنت الجاهز.
سجّل الآن
يراجع فريقنا كل تسجيل ويُعدّ مساحة عملك بنفسه.